CONTACT
TOP / IVRESSMAN

サイバーセキュリティをもっと身近に。もっとおもしろく。そして社会の常識に。

SCROLL DOWN

今日本の
サイバー空間で
起きていること

やあ、ボクはジリタン。イヴレスマンの相棒で、このサイトの案内役だよ。

日本はいま、休むことのないサイバー攻撃にさらされている。数字で見てみよう。

攻撃のほとんどは、気づかないうちに始まっている。だからこそ、敵を知ることが最初の防御になるんだ。

さあ、いま何が起きているのか、一緒に見に行こう!

SYSTEM ONLINESIMULATION / 演出用の模擬データ⚠ ALERT / KITAHAMA CITY 集中攻撃中
LIVE THREAT INTERCEPTS / BY TYPE
TOTAL INTERCEPTED / 累計検知
0
EVENTS / SESSION
ATTACK STREAM / 攻撃ログ
DRAG TO ROTATE / ドラッグで地球を回転

THREAT MAP / 日本はいま、攻撃を受けている

※ 実際の攻撃データではなく、演出用のシミュレーションです。攻撃元・件数は実在の統計を示すものではありません。

AN IVRESSMAN PROJECT ARCHIVE / ウイルス図鑑

CYKASHIC
RECORDS

サイカシック・レコード

アカシックレコード(宇宙のすべてが記された記録)のサイバー版。データを狙う敵と、実際に起きた事件を、ひとつの宇宙として記録するIVRESSMAN PROJECTのアーカイブ。

17 STRAINS / 2026 CASE FILES / 1986 — 2026

CYKASHIC RECORDS をひらく
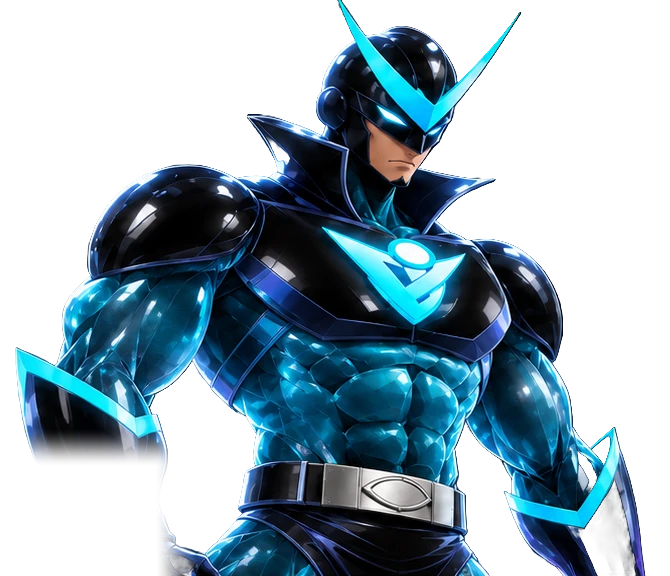
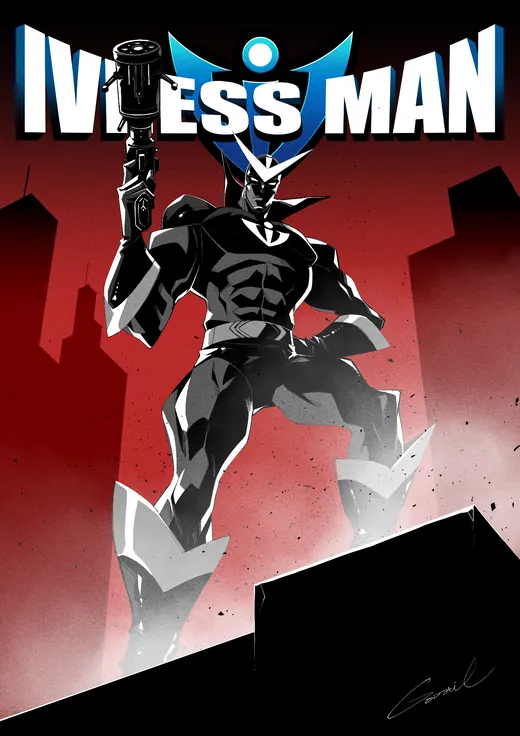
イヴレスマン
HERO FILE 00IVRESSMAN / ACTIVE

HERO FILE 00 / イヴレスマン

敵の手口に、
対策で迎え撃つ。

サイバーセキュリティーへの関心を持ってもらうために生まれた、株式会社IVRESSのマスコットキャラクター。

NAME / 名前
イヴレスマン(IVRESSMAN)
ORIGIN / 生まれ
株式会社イヴレス(IVRESS)
MISSION / 使命
サイバーセキュリティを、もっと身近に。もっとおもしろく。
PARTNER / 相棒
ジリタン
SHIELD / 盾
青い六角形のシールドで、攻撃を受け止める

MOVES / 対策の技

  1. 01 / BACKUPバックアップネットから切り離して、複数の場所に保管
  2. 02 / UPDATEアップデートOS・VPN機器の弱点を、すぐにふさぐ
  3. 03 / MULTI-FACTOR AUTH多要素認証パスワードだけに頼らない
  4. 04 / EMAIL AWARENESSメールを疑う添付・リンクは、開く前に確かめる
  5. 05 / MONITOR & RESPOND監視と初動異変に早く気づき、すぐに止める

MANGA / イヴレスマンのマンガ

イヴレスマンのマンガ

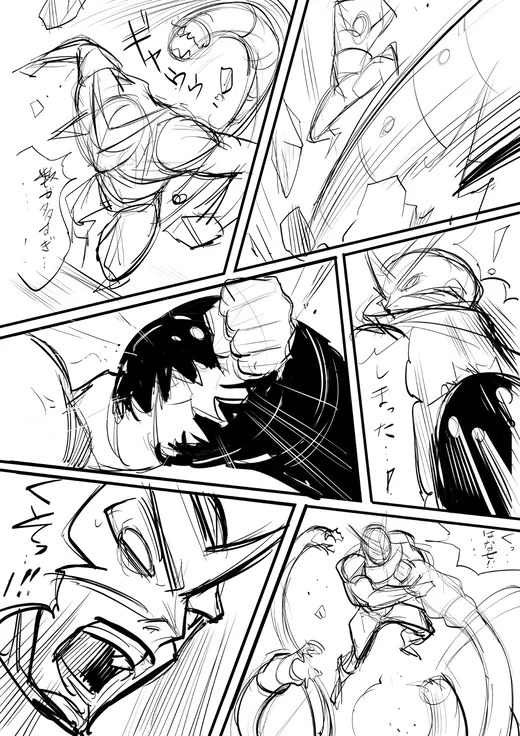
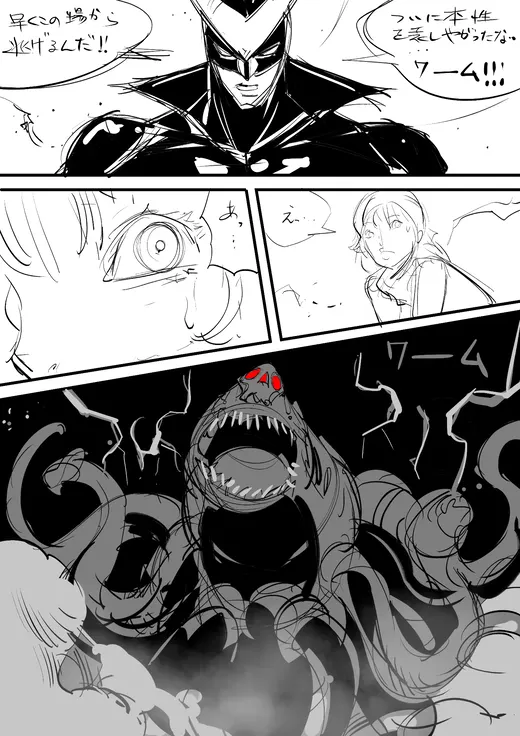
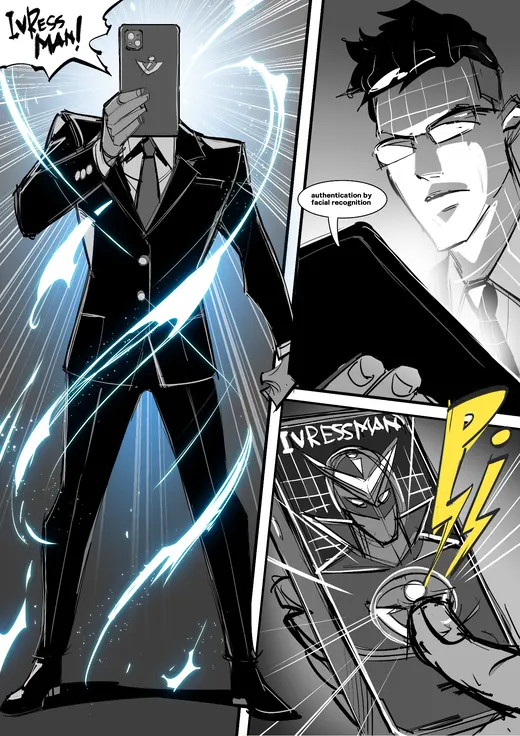
イヴレスマンのマンガは、GODTAIL先生のネーム(下描き)から生まれています。サイバーセキュリティを身近に感じてもらうために、IVRESSが5年ほど前から続けている啓蒙活動です。

GALLERY / ダイジェストとネーム原画

1ページずつ、人の手で。

完成したマンガを動画にしたダイジェストと、本編のもとになった GODTAIL先生のネーム原画を、マンガのページにまとめました。

SECURITY CHECK / かんたんチェック

キミの弱点、ジリタンと見つけよう。

質問に答えるだけで、狙われやすいところと、今日からできる守り方がわかるよ。会社でも、個人でもOK。

  • 約2分TIME
  • 8問QUESTIONS
  • 無料FREE
  • 01キミを狙いそうな敵が、図鑑の敵でわかる
  • 02今日からできる守り方が、ひと目でわかる
  • 03気になったら、そのまま IVRESS に相談できる

名前やメールアドレスの入力は不要です。回答はこのブラウザの中だけで使い、送信されません。
JIRITAN / STANDBY00 / 08
JIRITAN

やあ! ボクはジリタン。キミのセキュリティの弱点を、一緒にチェックしよう。2分くらいで終わるよ。

JIRITAN

まず、どっちのチェックをする?

SECURITY CHECK / はじめる

CONTACT / お問い合わせ

あなたの情報も、危機に陥ってる?

ネットワーク機器の導入から、セキュリティの相談、社員研修まで。IVRESSが、あなたの会社の“守り”を一緒に考えます。

  • UTM(統合脅威管理)の導入・運用
  • ネットワーク構築・コンサルティング
  • 情報セキュリティコンサルティング
  • SOC支援(監視・運用)
  • セキュリティ研修
CONTACT FORMIVRESSへのご相談

こんなご相談を受け付けています

  • UTM・ネットワーク機器
  • ランサムウェア対策
  • フィッシング・メール対策
  • セキュリティ診断・相談
  • 社員研修
  • その他
IVRESSに相談する→
CHAPTER 00 / 04

CYKASHIC RECORDS

サイカシック・レコード

全2,043件収録。アカシックレコード(宇宙のすべてが記された記録)のサイバー版。データを狙う敵と、実際に起きた事件を、ひとつの宇宙として記録するIVRESSMAN PROJECTのアーカイブ。

17 STRAINS / 2026 CASE FILES / 1986 — 2026
CYKASHIC RECORDS
ACCESSING RECORDS

米人事管理局 情報流出

/ 海外 / 官公庁・自治体

米国政府の人事管理局(OPM)に侵入され、職員の身元調査の記録などが盗まれた。
被害・影響
約2,150万人分の身元調査情報と、約560万人分の指紋データが流出した。
侵入口・原因
盗まれた認証情報を使った長期の侵入。
教訓
国の機密を扱う人の情報そのものが、最大の機密になる。

ウイルス図鑑 / 17 STRAINS

事件図鑑 / 2026 RECORDS

実際に起きた事件 451件のほか、マルウェア・攻撃グループ・ランサムウェアに悪用された脆弱性の記録 1575件(MITRE ATT&CK®・CISA KEV をもとに要約)。

  • Brainウイルス海外。パキスタンの兄弟が作ったとされるウイルスが、フロッピーディスクの起動領域に入り込み、世界に広がった。
  • カッコーの卵事件海外。米国の研究所で計算機利用料のわずかな食い違いを調べた管理者が、軍や研究機関のシステムに侵入していた西ドイツのハッカーを突き止めた。
  • エルサレムウイルス海外。実行ファイルに感染し、13日の金曜日に実行されたプログラムを削除するウイルスが見つかった。
  • CHRISTMA EXEC海外。クリスマスツリーを描くと称するプログラムが、実行した人の連絡先へ自分を送りつけ、企業や大学のネットワークに広がった。
  • モリスワーム海外。大学院生が作ったワームが、当時のインターネットに広がり多くのコンピューターを動かなくした。
  • WANKワーム海外。米航空宇宙局(NASA)などが使うネットワークに、反核メッセージを表示するワームが広がった。
  • AIDSトロイの木馬海外。エイズの情報ソフトと称するフロッピーが国際会議の参加者などに郵送され、一定回数起動するとファイル名を読めなくして代金を要求した。
  • ミケランジェロウイルス海外。3月6日にハードディスクの中身を上書きするウイルスが、発動日を前に世界中で大きく報道された。
  • シティバンク不正送金事件海外。ロシアの男らが米シティバンクの法人向け送金システムに不正に入り込み、各国の口座へ送金した。
  • ケビン・ミトニック逮捕海外。企業の電話網やコンピューターに次々と侵入していた米国のハッカーが、長い逃亡の末にFBIに逮捕された。
  • Conceptウイルス海外。Word文書のマクロ機能を使ったウイルスが、文書ファイルのやり取りを通じて世界に広がった。
  • Panix SYNフラッド攻撃海外。ニューヨークの接続事業者Panixが、大量の接続要求を送りつける攻撃を受けた。
  • ソーラー・サンライズ海外。中東情勢が緊迫するなか、米国防総省のシステムへの侵入が相次ぎ、国家による攻撃が疑われた。
  • ムーンライト・メイズ海外。米国防総省やNASA、大学などのネットワークから、長期間にわたり大量の情報が持ち出されていたことが発覚した。
  • Back Orifice海外。ハッカー集団が、Windowsを遠くから操れるツールを公開し、悪用が広がった。
  • メリッサ海外。Wordのマクロを使ったウイルスが、メールソフトのアドレス帳の先頭50人に自分を送りつけた。
  • CIH(チェルノブイリ)海外。4月26日に発動し、ハードディスクの中身と起動に必要なBIOSを壊すウイルスが一斉に動き出した。
  • 宇治市住民基本台帳データ流出日本。京都府宇治市の住民データを扱う委託先のアルバイトが、データを持ち出して名簿業者に売った。
  • 中央省庁ホームページ改ざん日本。科学技術庁をはじめ、複数の省庁のホームページが次々と書き換えられた。
  • マフィアボーイによるDDoS海外。カナダの15歳の少年が、乗っ取った多数のコンピューターを使ってYahoo!やeBay、CNNなどのサイトを次々に止めた。
  • ILOVEYOU海外。件名「ILOVEYOU」のメールの添付ファイルを開くと、アドレス帳の全員に自分を送りつけ、PC内のファイルを上書きした。
  • アンナ・クルニコワ海外。人気テニス選手の写真を装った添付ファイルを開くと、アドレス帳の全員に自分を送るワームが広がった。
  • コードレッド海外。Webサーバー(Microsoft IIS)の脆弱性を突いて自動で感染を広げ、サイトを改ざんした。
  • SirCam海外。PC内にある文書を勝手に選び、自分と一緒にアドレス帳の相手へ送りつけるワームが広がった。
  • ニムダ海外。メール、ウェブサーバー、共有フォルダー、感染サイトの閲覧など、複数の経路で同時に広がるワームが出現した。
  • Klez海外。送信者の名前を別人に偽ってメールを送るワームが、長期間にわたり流行した。
  • ルートDNSサーバーへのDDoS海外。インターネットの住所録の頂点にある13台のルートDNSサーバーが、一斉にサービス妨害攻撃を受けた。
  • SQLスラマー海外。データベース製品の脆弱性を突くワームが爆発的に広がり、各地のネットワークをまひさせた。
  • ローソン会員情報流出日本。コンビニのローソンで、ポイントカード会員の個人情報が外部に流出していたことが分かった。
  • Antinny(暴露ウイルス)日本。ファイル共有ソフトWinnyを通じて広がり、PC内のファイルをネット上に公開してしまうウイルスが出回った。
  • ブラスター海外。Windowsの脆弱性を突いてネット経由で広がり、PCを勝手に再起動させるワームが流行した。
  • Sobig.F海外。メールで広がり、感染したPCを迷惑メールの送信に使えるようにするワームが大流行した。
  • Bagle海外。メールで広がり、感染したPCに外から操作できる入口を作るワームが出現した。
  • マイドゥーム海外。エラー通知を装ったメールで広がり、特定企業のサイトを攻撃するよう仕組まれたワームが流行した。
  • コスモ石油カード会員情報流出日本。コスモ石油のカード会員の個人情報が外部に流出していたことが分かった。
  • Netsky海外。メールで広がり、他のワームを削除しようとするワームが多数の亜種とともに流行した。
  • Yahoo!BB顧客情報流出日本。ブロードバンド接続サービスYahoo!BBの顧客情報が持ち出され、それを使った恐喝事件が起きた。
  • ジャパネットたかた顧客情報流出日本。通信販売のジャパネットたかたで、顧客情報が流出していたことが判明した。
  • 京都府警捜査資料Winny流出日本。京都府警の警察官が私物PCで使っていたWinnyを通じて、捜査資料がネット上に流出した。
  • サッサー海外。メールを使わず、ネットにつながっているだけで感染するワームがWindowsの脆弱性を突いて広がった。
  • Cabir海外。携帯電話のOS「Symbian」で動き、Bluetoothで近くの端末へ広がるワームが見つかった。
  • 価格.com改ざん日本。価格比較サイトの価格.comが不正アクセスを受けて改ざんされ、閲覧した人がウイルスに感染する恐れがあった。
  • カードシステムズ情報流出海外。米国のカード決済処理会社に不正アクセスがあり、大量のカード情報が盗まれる恐れが生じた。
  • 国内初のフィッシング詐欺逮捕日本。Yahoo! JAPANにそっくりな偽サイトを作り、IDとパスワードをだまし取ろうとした男が逮捕された。
  • ネット銀行スパイウェア不正送金日本。スパイウェアで盗んだ情報を使い、ジャパンネット銀行の口座から不正に送金する事件が起きた。
  • Zotob海外。Windowsの脆弱性を突くワームが、修正プログラムの公開から数日で出回った。
  • Samyワーム海外。SNSのMySpaceで、プロフィールを見ただけで作者を「友だち」に追加し、自分を書き写すワームが広がった。
  • ソニーBMG ルートキット問題海外。音楽CDのコピー防止ソフトが、PCにルートキットをひそかに組み込んでいたことが発覚した。
  • 護衛艦「あさゆき」情報流出日本。海上自衛隊の護衛艦「あさゆき」の乗員の私物PCから、Winnyを通じて内部文書が流出した。
  • Winny情報流出の多発日本。Winnyを通じた情報流出が官公庁や企業で相次ぎ、政府が国民に「Winnyを使わないで」と呼びかけた。
  • 米退役軍人省データ盗難海外。米退役軍人省の職員が自宅に持ち帰ったPCとハードディスクが盗まれた。
  • KDDI DION顧客情報流出日本。KDDIの接続サービスDIONの顧客情報が流出し、それを材料にした恐喝未遂事件が起きた。
  • Gpcode海外。PC内のファイルを暗号化し、元に戻す代わりに金銭を要求するマルウェアが出回った。
  • AOL検索データ公開海外。米AOLが研究用として、利用者の検索履歴を匿名化したつもりで公開した。
  • ゼウス(Zeus)海外。ネットバンキングのIDやパスワードを盗むバンキング型トロイの木馬。感染した端末はボットネットとして操られた。
  • ストームワーム海外。欧州の暴風雨のニュースを装ったメールで広がり、感染PCを巨大なボットネットに組み込むマルウェアが出現した。
  • TJXカード情報流出海外。米国の小売大手TJXのシステムに長期間侵入され、大量のカード情報が盗まれていたことが発表された。
  • イージス艦情報流出日本。海上自衛隊の隊員宅の捜索をきっかけに、イージス艦の機密情報が隊員の間で持ち出されていたことが分かった。
  • 大日本印刷顧客情報流出日本。大日本印刷の業務委託先の元社員が、顧客企業から預かった個人情報を持ち出して売っていた。
  • エストニアへのサイバー攻撃海外。首都の銅像移設をめぐる対立のさなか、エストニアの政府、銀行、報道機関のサイトが大規模なサービス妨害攻撃を受けた。
  • 原田ウイルス作者逮捕日本。ファイル共有ソフトで広がり、PC内のファイルを壊すウイルスの作者が逮捕された。
  • ハンナフォード カード情報流出海外。米国のスーパーマーケットのシステムに仕込まれたマルウェアが、決済時のカード情報を盗んでいた。
  • DNSキャッシュポイズニングの脆弱性海外。研究者が、DNSの応答を偽物にすり替えられる深刻な脆弱性を発見し、各社が一斉に修正した。
  • ジョージアへのサイバー攻撃海外。ロシアとジョージアの武力衝突と同じ時期に、ジョージアの政府サイトなどが攻撃を受けた。
  • agent.btz(米軍への侵入)海外。USBメモリを通じて、米軍のネットワークにマルウェアが入り込んだ。
  • コンフィッカー海外。Windowsの脆弱性、弱いパスワードの総当たり、USBメモリなど複数の経路で広がったワーム。
  • RBSワールドペイATM不正引き出し海外。決済処理会社のシステムに侵入した犯罪グループが、カードの利用上限を書き換え、世界各地のATMから一斉に現金を引き出した。
  • ハートランド カード情報流出海外。米国の大手決済処理会社のシステムに侵入され、処理中のカード情報が盗まれていたことが発表された。
  • ゴーストネット海外。カナダの研究者が、各国の大使館や政府機関などのPCを監視するスパイ網を発見した。
  • 一太郎ゼロデイ攻撃日本。日本語ワープロソフト「一太郎」の未修正の脆弱性を突く文書ファイルが、メールで送りつけられた。
  • 三菱UFJ証券顧客情報流出日本。三菱UFJ証券のシステム部門の社員が、顧客情報を持ち出して名簿業者に売っていた。
  • ガンブラー日本。盗まれたサイト更新用のIDとパスワードで企業サイトが次々に改ざんされ、閲覧者のPCに不正プログラムが入り込んだ。
  • 米韓同時DDoS攻撃海外。米国と韓国の政府機関や銀行、報道機関などのサイトが、同時にサービス妨害攻撃を受けた。
  • アリコジャパン カード情報流出日本。保険会社アリコジャパンの顧客のクレジットカード情報が流出し、不正利用が相次いだ。
  • RockYouパスワード流出海外。SNS向けアプリ会社RockYouから、ユーザーのパスワードが暗号化されないまま盗まれた。
  • オーロラ作戦海外。Googleが、中国からとみられる攻撃で知的財産を盗まれたと発表した。ほかにも多くの企業が狙われていた。
  • マリポサ・ボットネット海外。世界中のPCを乗っ取っていた巨大なボットネットが、スペイン警察などによって解体された。
  • スタックスネット海外。イランの核関連施設の遠心分離機を狙った、制御システム攻撃用のマルウェアが見つかった。
  • イカタコウイルス作者逮捕日本。PC内のファイルをイカやタコの絵に置き換えるウイルスの作者が、器物損壊の疑いで逮捕された。
  • 警視庁国際テロ捜査資料流出日本。警視庁の国際テロ捜査に関する内部資料とみられる文書が、ファイル共有ソフトを通じてネット上に流出した。
  • 尖閣諸島沖衝突映像流出日本。尖閣諸島沖の漁船衝突事件の映像が、海上保安官によって動画投稿サイトに公開された。
  • Gawkerパスワード流出海外。米国のニュースサイト運営会社Gawkerが侵入され、利用者のアカウント情報が公開された。
  • ペイバック作戦海外。告発サイトへの送金を止めた決済会社などに対し、ハッカー集団アノニマスの呼びかけでサービス妨害攻撃が行われた。
  • HBGary Federal侵入海外。アノニマスの正体を暴くと公言したセキュリティ企業が、逆にアノニマスに侵入された。
  • ナイトドラゴン海外。世界の石油・ガス・エネルギー企業から、長期間にわたり機密情報が盗まれていたことが報告された。
  • Comodo証明書不正発行海外。電子証明書を発行する認証局Comodoの販売代理店のアカウントが乗っ取られ、偽の証明書が発行された。
  • Epsilonメールアドレス流出海外。大手企業のメール配信を請け負う米Epsilonが侵入され、多数の企業の顧客の名前とメールアドレスが流出した。
  • RSA SecurID情報窃取海外。ワンタイムパスワード製品で知られるRSAが標的型メール攻撃を受け、製品に関わる情報を盗まれた。
  • PlayStation Network 不正アクセス海外。ゲーム機向けネットワークサービスに不正アクセスがあり、サービスが長期間停止した。
  • SKコミュニケーションズ情報流出海外。韓国のポータルサイト運営会社が侵入され、大量の会員情報が盗まれた。
  • DigiNotar 偽証明書事件海外。オランダの認証局が侵入され、Googleなどの偽のサーバー証明書が発行された。
  • シェイディRAT作戦海外。セキュリティ企業が、5年以上続く大規模なスパイ活動を報告した。
  • Duqu海外。Stuxnetとよく似た構造を持ち、情報収集を目的とするマルウェアがハンガリーの研究機関で見つかった。
  • 三菱重工へのサイバー攻撃日本。防衛関連の製品を手がける三菱重工のサーバーやPCがウイルスに感染していたことが明らかになった。
  • 衆議院へのサイバー攻撃日本。衆議院のサーバーや議員のPCがウイルスに感染していたことが明らかになった。
  • DNSチェンジャー(ゴーストクリック作戦)海外。PCのDNS設定を書き換えて偽の広告などに誘導していた犯罪グループが、FBIなどに摘発された。
  • ネクソン韓国会員情報流出海外。韓国のオンラインゲーム「メイプルストーリー」の会員情報が盗まれた。
  • JAXA職員PCウイルス感染日本。宇宙航空研究開発機構(JAXA)が、職員のPCがウイルスに感染していたと発表した。
  • Zappos顧客情報流出海外。米国の通販サイトZapposが侵入され、顧客情報が盗まれた。
  • グローバル・ペイメンツ情報流出海外。米国の決済処理会社のシステムに侵入され、カード情報が盗まれた。
  • Flashback海外。Macを狙うマルウェアが、Javaの脆弱性を突いてサイトを見ただけで感染するかたちで広がった。
  • Flame海外。中東を中心に、画面や音声、通信まで盗み取る大型のスパイ用マルウェアが見つかった。
  • アノニマスによる日本政府サイト攻撃日本。違法ダウンロードの刑事罰化に抗議するとして、アノニマスを名乗る集団が財務省や裁判所などのサイトを攻撃した。
  • ファーストサーバ大規模データ消失日本。レンタルサーバー会社ファーストサーバで、保守作業の誤りにより顧客のデータが消えた。
  • LinkedInパスワード流出海外。ビジネスSNSのLinkedInから、利用者のパスワードを変換した値が大量に流出し、ネット上に公開された。
  • シャムーン(サウジアラムコ攻撃)海外。サウジアラビアの国営石油会社サウジアラムコで、データを消去するマルウェアが社内に広がった。
  • アバビール作戦(米銀行へのDDoS)海外。米国の大手銀行のサイトが、数か月にわたり繰り返しサービス妨害攻撃を受けた。
  • 尖閣国有化後のサイバー攻撃日本。尖閣諸島の国有化をめぐる対立のなか、日本の政府機関や大学、企業のサイトが改ざんやサービス妨害の被害を受けた。
  • PC遠隔操作事件日本。他人のPCを遠隔操作して殺人予告などを書き込む事件が起き、無関係の4人が誤って逮捕されていたことが分かった。
  • 「〜the Movie」アプリ電話帳情報流出日本。動画が見られると宣伝されたAndroidアプリが、端末の電話帳データを外部に送っていた。アプリの開発・配布に関わった者らが逮捕された。
  • スパムハウス 大規模DDoS海外。迷惑メール対策団体スパムハウスに、当時最大級とされたDDoS攻撃が行われた。
  • AP通信 Twitter乗っ取り海外。シリア電子軍がAP通信のTwitterアカウントを乗っ取り、ホワイトハウス爆発の偽ニュースを流した。
  • Yahoo! JAPAN 不正アクセス日本。Yahoo! JAPANのサーバーに不正アクセスがあり、IDの一覧を抜き出すプログラムが仕掛けられた。
  • コナミ 不正ログイン日本。KONAMI IDに、外部から大量のログイン試行が行われた。
  • スノーデン事件海外。米国家安全保障局(NSA)の契約職員が、大規模な監視プログラムの機密文書を報道機関に渡した。
  • クラブニンテンドー 不正ログイン日本。任天堂の会員サイトに、約1,500万回とされるログイン試行が行われた。
  • ニューヨーク・タイムズ DNS乗っ取り海外。シリア電子軍がドメイン登録業者の管理画面に入り込み、ニューヨーク・タイムズのDNS設定を書き換えた。
  • Yahoo! 大規模情報流出海外。2013年の不正アクセスで、ユーザーアカウントの情報が盗まれていたことが後に判明した。
  • CryptoLocker海外。ファイルを強力に暗号化し、ビットコインでの身代金を要求するランサムウェアが広まった。
  • 日本を狙った水飲み場攻撃日本。Internet Explorerの未修正の脆弱性を使い、日本の組織が見るサイトを改ざんして閲覧者に感染させる攻撃が見つかった。
  • アドビ 顧客情報・ソースコード流出海外。アドビのシステムに侵入され、顧客情報と製品のソースコードが盗まれた。
  • Target カード情報流出海外。米小売大手のレジ(POS端末)にマルウェアが仕込まれ、買い物客のカード情報が盗まれた。
  • GOM Player 更新機能の悪用日本。動画再生ソフトの更新の仕組みが悪用され、更新したPCにマルウェアが入り込んだ。
  • JALマイレージ 不正ログイン日本。JALのマイレージ会員サイトに不正ログインされ、マイルが勝手にギフト券に交換された。
  • マウントゴックス 破綻日本。東京に拠点を置く世界最大級のビットコイン取引所が、大量のビットコインを失ったとして破綻した。
  • ANAマイレージ 不正ログイン日本。ANAのマイレージ会員のアカウントに不正ログインされ、マイルが無断でギフトコードに交換された。
  • ハートブリード海外。暗号通信に広く使われるOpenSSLに、サーバーのメモリの中身を読み出せる深刻な脆弱性が見つかった。
  • 三菱UFJニコス Heartbleed悪用日本。カード会社の会員向けWebサービスが、OpenSSLの脆弱性Heartbleedを突かれた。
  • eBay 利用者情報流出海外。従業員のログイン情報が盗まれ、eBayの利用者データベースに侵入された。
  • Ameba 不正ログイン日本。Amebaに、約229万回のログイン試行が行われた。
  • GameOver Zeus 摘発海外。銀行の情報を盗むボットネットGameOver Zeusが、各国の捜査機関と企業の共同作戦で止められた。
  • はてな 不正ログイン日本。はてなのアカウントに、約160万回のログイン試行が行われた。
  • LINE アカウント乗っ取り多発日本。LINEのアカウントが次々と乗っ取られ、友だちに電子マネーの購入を頼むメッセージが送られた。
  • niconico 不正ログイン日本。niconicoに、同じIPアドレスなどから大量のログイン試行が行われた。
  • ベネッセ 顧客情報流出日本。グループ会社の業務委託先の社員が顧客データを持ち出し、名簿業者に売却していた。
  • iCloud 著名人写真流出海外。著名人のiCloudなどのアカウントに入り込まれ、私的な写真がネットに流出した。
  • JPモルガン 顧客情報流出海外。米大手銀行JPモルガン・チェースのシステムに侵入された。
  • ホーム・デポ カード情報流出海外。米ホームセンター大手のレジ(POS)端末にマルウェアが入り込み、カード情報が盗まれた。
  • JAL 顧客情報管理システム流出日本。JALの顧客情報管理システムにつながるPCがマルウェアに感染し、外部へデータが送られた。
  • シェルショック海外。多くのサーバーで使われるbashに、外から命令を実行させられる脆弱性が見つかった。
  • Regin海外。何年も気づかれずに通信会社や政府機関を監視していた、高度なスパイ用マルウェアが公表された。
  • ソニー・ピクチャーズ攻撃海外。社内システムがデータを破壊するマルウェアに襲われ、未公開映画や社内メールが流出した。
  • PSN・Xbox Live クリスマスDDoS海外。攻撃グループが、クリスマスにPlayStation NetworkとXbox LiveにDDoS攻撃を行った。
  • ネットバンキング不正送金 急増日本。ネットバンキングの不正送金が全国で急増し、地方銀行や信用金庫、法人口座にも広がった。
  • Bitstamp 流出事件海外。暗号資産取引所Bitstampのオンラインのウォレットから、ビットコインが盗まれた。
  • アンセム 医療保険情報流出海外。米大手医療保険会社のデータベースに侵入され、加入者の情報が盗まれた。
  • Carbanak 銀行窃盗海外。犯罪グループが世界各地の銀行の内部に入り込み、送金やATMの操作で現金を盗んでいた。
  • Equation Group海外。ハードディスクのファームウェアにまで潜む、非常に高度なスパイ活動のグループが公表された。
  • Superfish 問題海外。一部のノートPCに出荷時から入っていた広告ソフトが、独自の証明書で暗号化通信に割り込んでいた。
  • TV5Monde 放送停止海外。フランスの国際放送局TV5Mondeが攻撃され、放送とWebサイト、SNSが乗っ取られた。
  • ドイツ連邦議会 侵入海外。ドイツ連邦議会のネットワークに侵入され、大量のデータが持ち出された。
  • 日本年金機構 情報流出日本。職員が標的型メールの添付ファイルを開いて感染し、年金の個人情報が外部に流出した。
  • 米人事管理局 情報流出海外。米国政府の人事管理局(OPM)に侵入され、職員の身元調査の記録などが盗まれた。
  • 東京商工会議所 情報流出日本。職員が標的型メールの添付ファイルを開き、PCがウイルスに感染した。
  • アシュレイ・マディソン 会員情報流出海外。既婚者向け出会いサイトに侵入され、会員情報が公開された。
  • Hacking Team 内部資料流出海外。監視ソフトを各国政府に売っていたイタリアの企業が侵入され、内部資料が丸ごと公開された。
  • ジープ 遠隔操作の実証海外。研究者が、走行中のジープ・チェロキーを車載の通信機能を通じて遠隔操作できることを示した。
  • ステージフライト海外。Androidの動画を処理する部品に、細工したメッセージを受け取るだけで乗っ取られうる脆弱性が見つかった。
  • Blue Termite日本。日本の組織を集中的に狙う攻撃作戦が報告され、Emdiviと呼ばれるマルウェアが使われていた。
  • Ubiquiti ビジネスメール詐欺海外。ネットワーク機器メーカーが、社員や取引先を装ったメールにだまされて送金した。
  • XcodeGhost海外。細工された開発ツールでiPhoneアプリが作られ、マルウェア入りのアプリがApp Storeに並んだ。
  • TalkTalk 顧客情報流出海外。英国の通信会社TalkTalkのWebサイトが攻撃され、顧客情報が盗まれた。
  • Juniper ScreenOS 不正コード海外。ファイアウォール製品のOSに、何者かが仕込んだ不正なコードが見つかった。
  • ウクライナ 大規模停電海外。ウクライナの電力会社が攻撃され、遠隔操作で変電所の遮断器が切られた。
  • FACC 社長なりすまし詐欺海外。オーストリアの航空部品メーカーの社員が、社長を装ったメールの指示で送金した。
  • OpKillingBay DDoS日本。イルカ漁への抗議を掲げたアノニマスが、日本の空港や企業のWebサイトにDDoS攻撃を行った。
  • バングラデシュ中央銀行 不正送金海外。国際送金網SWIFTにつながる端末が乗っ取られ、不正な送金指示が出された。
  • ハリウッド長老派医療センター 身代金海外。米国の病院がランサムウェアに感染し、電子カルテなどが使えなくなった。
  • Locky海外。請求書などを装ったメールの添付ファイルから感染するランサムウェアが大流行した。
  • エイベックス 個人情報流出日本。エイベックスのWebサイトが不正アクセスを受けた。
  • J-WAVE 個人情報流出日本。ラジオ局J-WAVEのWebサイトが不正アクセスを受けた。
  • 日本テレビ 個人情報流出日本。日本テレビのWebサイトが不正アクセスを受け、番組への応募者などの情報が狙われた。
  • コンビニATM 一斉不正引き出し日本。海外の銀行から盗まれたカード情報で作った偽造カードで、全国のコンビニATMから一斉に現金が引き出された。
  • 米民主党全国委員会 侵入海外。米大統領選のさなか、民主党全国委員会や関係者のメールが盗まれ、公開された。
  • JTB 個人情報流出日本。取引先を装った標的型メールの添付ファイルからグループ会社のPCが感染した。
  • 佐賀県 学校教育ネットワーク侵入日本。17歳の少年が佐賀県の教育情報システムなどに侵入し、生徒の情報を持ち出していた。
  • The DAO 事件海外。イーサリアム上の投資ファンド「The DAO」のプログラムの欠陥を突かれ、資金が抜き取られた。
  • Bitfinex 流出事件海外。香港の暗号資産取引所Bitfinexから、ビットコインが盗まれた。
  • シャドー・ブローカーズ海外。謎のグループが、米国の諜報機関のものとされる攻撃ツールを公開し始めた。
  • ChChes による標的型攻撃日本。日本の組織を狙い、ChChesと呼ばれるマルウェアを仕込む標的型メールが送られた。
  • Mirai・Dyn攻撃海外。初期パスワードのままの防犯カメラやルーターを乗っ取ったボットネットが、DNS事業者Dynを大規模DDoS攻撃した。
  • Uber 情報流出の隠蔽海外。Uberが利用者と運転手の情報を盗まれ、犯人に金を払って1年ほど公表しなかった。
  • Gooligan海外。偽アプリに入ったマルウェアが、古いAndroid端末を乗っ取りGoogleアカウントの情報を盗んだ。
  • Shamoon 2海外。サウジアラビアの政府機関や企業で、データを消すマルウェアが再び使われた。
  • テスコ銀行 不正引き出し海外。英国のテスコ銀行で、多数の顧客口座から一斉にお金が引き出された。
  • キエフ 停電(Industroyer)海外。ウクライナの首都キエフの変電所が攻撃され、停電が起きた。
  • Ursnif ばらまきメール日本。日本語のメールでバンキングマルウェアUrsnifを広げる攻撃が、繰り返し行われた。
  • クラウドブリード海外。Cloudflareのプログラムの不具合で、他人の通信データがWebページに混ざって送られていた。
  • ポーランド銀行 水飲み場攻撃海外。ポーランドの金融当局のWebサイトが改ざんされ、見に来た銀行のPCがマルウェアに感染した。
  • GMOペイメントゲートウェイ 情報流出日本。都税のクレジットカード払いサイトなどが、Apache Struts 2の脆弱性を突かれた。
  • 日本郵便 国際郵便マイページ日本。日本郵便の国際郵便マイページサービスが不正アクセスを受けた。
  • Vault 7海外。ウィキリークスが、米中央情報局(CIA)のハッキングツールに関する大量の文書を公開した。
  • Operation Cloud Hopper海外。IT管理を請け負う会社(MSP)を足がかりに、その顧客企業に入り込む攻撃作戦が報告された。
  • WannaCry海外。Windowsの脆弱性を突いて自動で広がるランサムウェアが、世界中で同時多発的に感染した。
  • NotPetya海外。ウクライナの会計ソフトの更新に仕込まれて広がった。身代金を払っても元に戻らない破壊型だった。
  • 中学生 ランサムウェア作成日本。中学3年の少年が、自分で作ったランサムウェアをネットに公開したとして逮捕された。
  • TRITON海外。中東の石油化学工場で、事故を防ぐための安全計装システムを狙うマルウェアが見つかった。
  • CCleaner 改ざん海外。人気のPC掃除ソフトの正規版に、バックドアが仕込まれて配布された。
  • Equifax 情報流出海外。米信用情報会社のWebシステムにある既知の脆弱性が放置され、個人情報が盗まれた。
  • Bad Rabbit海外。偽のFlash更新を装ったランサムウェアが、ロシアやウクライナを中心に広がった。
  • KRACK海外。Wi-Fiの暗号化の仕組み(WPA2)に、通信を盗み見られる弱点が見つかった。
  • Parity ウォレット凍結海外。暗号資産ウォレットのプログラムの欠陥により、利用者がプログラムを壊してしまい資金が動かせなくなった。
  • JAL ビジネスメール詐欺日本。日本航空が、取引先を装った偽の請求メールにだまされて送金した。
  • NiceHash 流出事件海外。採掘の仲介サービスNiceHashが侵入され、ビットコインが盗まれた。
  • コインチェック 流出事件日本。暗号資産取引所から、仮想通貨NEMが外部に送金され流出した。
  • メルトダウン/スペクター海外。CPUの高速化の仕組みを悪用して、本来読めないメモリを読み出せる脆弱性が公表された。
  • 産総研 不正アクセス日本。産業技術総合研究所のシステムに、職員のアカウントで3か月以上にわたり侵入されていた。
  • GitHub 大規模DDoS海外。設定の甘いサーバーを使って通信量を何万倍にも増幅したDDoS攻撃が、開発者向けサービスを襲った。
  • 平昌五輪 Olympic Destroyer海外。平昌冬季オリンピックの開会式の最中に、大会のシステムが攻撃された。
  • アトランタ市 ランサムウェア海外。米アトランタ市の行政システムがランサムウェアSamSamに感染した。
  • ケンブリッジ・アナリティカ問題海外。性格診断アプリを通じて集められたFacebook利用者のデータが、選挙のコンサル会社に渡っていた。
  • Roaming Mantis日本。家庭用ルーターのDNS設定が書き換えられ、スマホが偽サイトに誘導されて不正アプリを入れさせられた。
  • MyEtherWallet 偽サイト誘導海外。インターネットの経路情報(BGP)が乗っ取られ、暗号資産ウォレットの利用者が偽サイトへ誘導された。
  • モナコイン 不正採掘攻撃日本。日本発の暗号資産モナコインで、大きな計算力を使って取引記録を書き換える攻撃が行われた。
  • VPNFilter海外。家庭や小さな会社のルーターなどに感染し、通信の盗み見や機器の破壊ができるマルウェアが見つかった。
  • Coinhive 摘発日本。Webサイトに閲覧者のPCで暗号資産を採掘させるプログラムを置いた人たちが、警察に摘発された。
  • チケットマスター カード情報流出海外。チケット販売サイトに組み込まれた外部のチャット機能が改ざんされ、支払い情報が盗まれた。
  • Tick セキュアUSB悪用日本。ネットから切り離されたシステムを狙い、日本製のセキュリティUSBメモリを悪用する攻撃が報告された。
  • 佐川急便を装う偽SMS日本。「不在のため持ち帰りました」などと宅配業者を装うSMSが大量に送られた。
  • シンガポール SingHealth 流出海外。シンガポール最大の医療グループの患者データベースに侵入された。
  • ブリティッシュ・エアウェイズ カード情報流出海外。英国航空の予約サイトとアプリに不正なスクリプトが仕込まれ、入力されたカード情報が盗まれた。
  • Facebook アクセストークン窃取海外。Facebookの「プレビュー機能」の欠陥を突かれ、ログイン状態を保つための鍵(トークン)が盗まれた。
  • Zaif 流出事件日本。暗号資産取引所Zaifのネットにつながったウォレットから、暗号資産が外部に送金された。
  • Google+ 情報露出海外。Google+の外部向けの仕組みの不具合で、非公開のはずのプロフィール情報が外部アプリから見える状態だった。
  • セクストーション詐欺メール日本。「アダルトサイトを見ている姿を撮影した」と脅し、ビットコインを要求する日本語のメールが大量に出回った。
  • マリオット 宿泊客情報流出海外。買収したスターウッドの予約システムに、2014年から侵入されていたことがわかった。
  • 宅ふぁいる便 情報流出日本。大容量ファイル送信サービス「宅ふぁいる便」が不正アクセスを受け、会員情報が流出した。
  • ASUS ShadowHammer海外。ASUSのパソコン用アップデートツールが乗っ取られ、正規の署名付きでバックドア入りの更新が配られた。
  • ノルスク・ハイドロ ランサムウェア被害海外。ノルウェーのアルミ大手がランサムウェア「LockerGoga」に感染し、世界の工場が手作業での操業に切り替えた。
  • トヨタ販売子会社 不正アクセス日本。トヨタ自動車の販売子会社のサーバーが不正アクセスを受け、顧客情報が漏れた可能性があると公表された。
  • ボルチモア市 ランサムウェア被害海外。米ボルチモア市の行政システムがランサムウェア「RobbinHood」で止まり、不動産取引や支払いが数週間滞った。
  • BlueKeep 脆弱性海外。Windowsのリモートデスクトップ機能に、ログイン不要で乗っ取れる深刻な脆弱性が見つかった。
  • Canva 情報流出海外。デザインツールCanvaが攻撃を受け、利用者のアカウント情報が盗まれた。
  • ファースト・アメリカン 書類露出海外。米不動産保険大手のサイトで、URLの番号を変えるだけで他人の取引書類が見られる状態だった。
  • ユニクロ 不正ログイン日本。ユニクロとジーユーのオンラインストアで、他所から流出したIDとパスワードによる不正ログインが相次いだ。
  • WhatsApp 着信だけで感染海外。WhatsAppの通話機能の脆弱性が悪用され、着信を受けただけでスパイウェアを仕込まれる攻撃が見つかった。
  • ヤマダ電機 通販サイト カード情報流出日本。ヤマダ電機の通販サイトの決済画面が改ざんされ、入力されたクレジットカード情報が盗まれた。
  • オーストラリア国立大学 不正アクセス海外。オーストラリア国立大学のシステムに侵入され、学生や職員の長年分の個人情報が盗まれた。
  • デジャルダン 内部不正海外。カナダの金融協同組合デジャルダンで、社員が会員情報を長期間にわたり持ち出していた。
  • 7pay 不正利用日本。スマホ決済サービスが開始直後に不正利用され、約3か月でサービスを終了した。
  • ビットポイント 暗号資産流出日本。暗号資産交換業者ビットポイントジャパンのホットウォレットから、暗号資産が不正に送金された。
  • ブルガリア国税庁 情報流出海外。ブルガリア国税庁のシステムから大量の納税者情報が盗まれ、ネット上にばらまかれた。
  • キャピタル・ワン 情報流出海外。米金融大手キャピタル・ワンのクラウド上のデータが、元クラウド企業の技術者に盗み出された。
  • トヨタ紡織 ビジネスメール詐欺日本。トヨタ紡織の欧州子会社が、取引先を装ったメールの指示で送金先を変え、攻撃者の口座に送金した。
  • Emotet 国内大流行日本。実在の過去のメールに返信する形で届く添付ファイルから、国内でも感染が急拡大した。
  • トレンドマイクロ 内部不正日本。トレンドマイクロの社員が海外の個人向け顧客の情報を不正に持ち出し、第三者に売り渡していた。
  • 神奈川県 HDD転売流出日本。神奈川県が廃棄を委託したサーバーのハードディスクが、委託先の社員に持ち出され、ネットオークションで転売された。
  • トラベレックス ランサムウェア被害海外。外貨両替大手トラベレックスがランサムウェアに感染し、世界の店舗やオンライン両替が長期間止まった。
  • 象印 通販サイト 情報流出日本。象印マホービンのグループ会社が運営する通販サイトが不正アクセスを受け、顧客情報が流出した。
  • Citrix ADC 脆弱性の悪用海外。企業の入り口に置かれるCitrixの装置に深刻な脆弱性が見つかり、修正が出る前から世界中で悪用された。
  • 三菱電機 不正アクセス日本。三菱電機が大規模な不正アクセスを受け、個人情報や企業機密が外部に送信された可能性があると公表した。
  • NEC 防衛事業部門 不正アクセス日本。NECが、防衛事業部門のサーバーが過去に不正アクセスを受けていたと公表した。
  • 神戸製鋼所 不正アクセス公表日本。防衛省が、取引のある神戸製鋼所などが過去に不正アクセスを受けていたと公表した。
  • マリオット 宿泊客情報流出海外。マリオットの系列ホテルの従業員アカウントが悪用され、会員の宿泊客情報が抜き取られた。
  • 任天堂 NNID 不正ログイン日本。任天堂の「ニンテンドーネットワークID」に、他所から入手したIDとパスワードで不正ログインが相次いだ。
  • Blackbaud ランサムウェア被害海外。非営利団体や大学向けのクラウドサービスBlackbaudがランサムウェア攻撃を受け、顧客団体のデータが盗まれた。
  • NTTコミュニケーションズ 不正アクセス日本。NTTコミュニケーションズが、海外拠点などを経由した不正アクセスで顧客情報が流出した可能性があると公表した。
  • ホンダ ランサムウェア被害日本。ホンダの社内ネットワークがランサムウェア攻撃を受け、国内外の一部工場で生産や出荷が止まった。
  • CWT 身代金支払い海外。米出張管理大手CWTがランサムウェア攻撃を受け、攻撃者との交渉のうえ身代金を支払った。
  • ガーミン ランサムウェア被害海外。GPS機器大手ガーミンがランサムウェアに感染し、フィットネスや航空向けサービスが数日止まった。
  • Twitter 著名人アカウント乗っ取り海外。社員を狙った電話によるなりすましで社内の管理ツールが奪われ、著名人のアカウントから暗号資産詐欺が投稿された。
  • ニュージーランド証券取引所 DDoS海外。ニュージーランド証券取引所が大規模なDDoS攻撃を受け、数日にわたり取引が止まった。
  • VPN認証情報の大量暴露日本。脆弱性が修正されていないVPN装置約900台分の認証情報が、ハッカーの掲示板で公開された。
  • ドコモ口座 不正出金日本。他人の銀行口座をドコモの電子決済サービスに勝手につなぎ、預金を引き出す被害が相次いだ。
  • デュッセルドルフ大学病院 ランサムウェア海外。ドイツの大学病院がランサムウェアに感染し、救急の受け入れを停止した。
  • SBI証券 不正出金日本。SBI証券の顧客口座に不正ログインされ、株が売られて偽名義の銀行口座へ出金された。
  • UHS 病院網 ランサムウェア海外。全米に数百の医療施設を持つUHSがランサムウェアに感染し、各地の病院が紙での運用に切り替えた。
  • Peatix 不正アクセス日本。イベント管理サービスPeatixが不正アクセスを受け、利用者の情報が引き出された。
  • ヴァスターモ 患者恐喝事件海外。フィンランドの心理療法センターから患者のカウンセリング記録が盗まれ、患者一人ひとりが脅迫された。
  • カプコン ランサムウェア被害日本。カプコンがランサムウェア攻撃を受け、社内システムが止まり、社外秘の情報や個人情報が盗まれた。
  • 川崎重工業 不正アクセス日本。川崎重工業が、海外拠点を経由して国内のサーバーに不正アクセスされていたと公表した。
  • PayPay 加盟店情報 不正アクセス日本。PayPayの加盟店情報を管理するサーバーに、海外から不正アクセスされたと公表された。
  • 楽天 クラウド設定不備日本。楽天が使うクラウドの顧客管理ツールの設定に不備があり、外部から情報にアクセスできる状態だった。
  • SolarWinds サプライチェーン攻撃海外。IT管理ソフトの正規アップデートにバックドアが仕込まれ、米政府機関などが侵害された。
  • Accellion FTA 情報窃取海外。古いファイル共有製品の脆弱性が悪用され、利用する企業や政府機関からデータが盗まれ、公開すると脅された。
  • Emotet テイクダウン海外。欧米の捜査機関の共同作戦で、マルウェア「Emotet」の配信基盤が押さえられた。
  • Ubiquiti 内部犯による恐喝海外。ネットワーク機器大手Ubiquitiのデータが盗まれ、外部の犯人を装った社員が会社に身代金を要求した。
  • CD PROJEKT ランサムウェア被害海外。ポーランドのゲーム会社CD PROJEKTがランサムウェア攻撃を受け、ゲームのソースコードが盗まれた。
  • オールズマー浄水場 遠隔操作海外。米フロリダ州の浄水場で、遠隔操作ソフトを通じて薬品の濃度が危険な値に変えられた。
  • Acer 巨額身代金要求海外。台湾のPCメーカーAcerがランサムウェア集団に攻撃され、社内資料を公開すると脅された。
  • Exchange ProxyLogon 攻撃海外。メールサーバー「Microsoft Exchange」の未知の脆弱性が悪用され、世界中のサーバーに裏口が仕掛けられた。
  • SITA 経由 マイレージ情報流出日本。航空業界向けIT企業SITAが攻撃を受け、JALやANAなどのマイレージ会員情報が流出した。
  • Facebook 5億人分データ公開海外。Facebook利用者の電話番号などをまとめたデータが、ハッカー向けの掲示板で無料公開された。
  • 内閣府 FileZen 不正アクセス日本。内閣府などが使うファイル共有装置の脆弱性が悪用され、職員や関係者の個人情報が流出した可能性が生じた。
  • コロニアル・パイプライン海外。米国最大級の燃料パイプラインがランサムウェア被害で操業を止め、ガソリン不足の混乱が起きた。
  • アイルランド保健サービス ランサムウェア海外。アイルランドの国の保健サービスがランサムウェアで全国のITを止め、病院の診療が大きく乱れた。
  • メルカリ Codecov 経由 情報流出日本。開発用の外部ツールCodecovが改ざんされ、それを使っていたメルカリのソースコードと一部の顧客情報が抜き取られた。
  • 富士通 ProjectWEB 不正アクセス日本。富士通のプロジェクト情報共有ツールが不正アクセスを受け、政府機関などの顧客情報が盗まれた。
  • 東芝テック 欧州子会社 ランサムウェア日本。東芝テックの欧州子会社が、コロニアル・パイプラインを攻撃した集団と同じDarkSideのランサムウェア攻撃を受けた。
  • エレクトロニック・アーツ ソースコード窃取海外。ゲーム大手EAのソースコードなどが盗まれ、ハッカー掲示板で売りに出された。
  • 富士フイルム ランサムウェア被害日本。富士フイルムがランサムウェア攻撃を受け、ネットワークの一部を止めて受注や出荷に影響が出た。
  • JBS 食肉工場停止海外。世界最大級の食肉加工会社JBSがランサムウェア攻撃を受け、米国などの工場が一時止まった。
  • Kaseya VSA 攻撃海外。IT管理ソフトの脆弱性が悪用され、管理を委託された会社を経由して顧客企業にランサムウェアが一斉配布された。
  • ニップン ランサムウェア被害日本。製粉大手ニップンがランサムウェア攻撃を受け、財務システムなどが広く止まった。
  • ペガサス・プロジェクト海外。報道機関の共同調査で、高度な商用スパイウェア「Pegasus」がジャーナリストや活動家のスマホを狙っていたと報じられた。
  • PrintNightmare海外。Windowsの印刷機能に、乗っ取りにつながる脆弱性が見つかり、検証コードが誤って公開された。
  • 東京2020大会 サイバー攻撃日本。東京オリンピック・パラリンピックの大会関連システムに、期間中に大量の攻撃が向けられた。
  • Liquid 暗号資産流出日本。暗号資産取引所Liquidの管理用ウォレットに不正アクセスされ、暗号資産が流出した。
  • Poly Network 流出と返還海外。異なるブロックチェーンをつなぐサービスPoly Networkの欠陥が突かれ、巨額の暗号資産が引き出された。
  • T-Mobile 情報流出海外。米携帯大手T-Mobileが侵入され、現旧の契約者や申込者の情報が盗まれた。
  • Meris ボットネット海外。乗っ取られたルーターで作られたボットネット「Meris」が、記録的な規模のDDoS攻撃を行った。
  • オリンパス ランサムウェア被害日本。オリンパスの欧州・中東・アフリカ地域のシステムがランサムウェア攻撃を受けた。
  • 半田病院 ランサムウェア被害日本。徳島県の町立病院がランサムウェアに感染し、電子カルテが使えなくなった。
  • Twitch 内部データ流出海外。配信サービスTwitchのソースコードや配信者への支払額などの内部データが、ネット上に公開された。
  • ua-parser-js 乗っ取り海外。広く使われるJavaScriptの部品の開発者アカウントが乗っ取られ、マルウェア入りの版が公開された。
  • パナソニック 不正アクセス日本。パナソニックが、社内ネットワークに第三者が侵入し、サーバーの一部のデータにアクセスされたと公表した。
  • ロビンフッド 電話による侵入海外。米証券アプリRobinhoodで、攻撃者が電話でサポート担当者をだまし、顧客の情報を引き出した。
  • UKG Kronos ランサムウェア海外。勤怠・給与管理のクラウドサービスKronosがランサムウェアで止まり、利用企業の給与計算が混乱した。
  • Log4Shell海外。Javaで広く使われるログ出力部品Log4jに、外部から任意のコードを実行できる深刻な脆弱性が見つかった。
  • 赤十字国際委員会 不正アクセス海外。赤十字国際委員会のサーバーが侵入され、紛争などで離ればなれになった家族を探す事業のデータが盗まれた。
  • ウクライナ ワイパー攻撃海外。ロシアの侵攻の前後に、ウクライナの政府機関や企業でデータを壊すマルウェアが相次いで見つかった。
  • ブリヂストン 米国子会社 ランサムウェア日本。ブリヂストンの米州子会社がランサムウェア攻撃を受け、北米などの工場が一時止まった。
  • 小島プレス工業/トヨタ工場停止日本。自動車部品メーカーがランサムウェア被害を受け、取引先のトヨタが国内工場の稼働を止めた。
  • Viasat 衛星通信妨害海外。ロシアのウクライナ侵攻当日、衛星通信サービスの家庭用モデムが一斉に壊され、欧州各地で通信が途絶えた。
  • デンソー ドイツ拠点 ランサムウェア日本。デンソーのドイツのグループ会社がランサムウェア攻撃を受け、盗まれたデータを公開すると脅された。
  • LAPSUS$ 連続侵入海外。若者中心のハッカー集団LAPSUS$が、NVIDIA、Samsung、Microsoft、Oktaなど大企業に次々と侵入した。
  • 森永製菓 不正アクセス日本。森永製菓の複数のサーバーに不正アクセスされ、通販サイトの顧客情報が流出した可能性があると公表された。
  • Ronin ブリッジ 巨額流出海外。人気ゲーム「Axie Infinity」の基盤サービスから巨額の暗号資産が盗まれ、北朝鮮系の集団の関与が指摘された。
  • Spring4Shell海外。Javaの代表的な開発基盤Springに、遠隔からプログラムを実行される脆弱性が見つかった。
  • 東映アニメーション 不正アクセス日本。東映アニメーションの社内ネットワークに侵入され、システムを止めたことで人気アニメの放送が延期された。
  • コスタリカ 国家非常事態海外。コスタリカの財務省などがランサムウェア集団Contiに攻撃され、政府が国家非常事態を宣言した。
  • Industroyer2海外。ウクライナの電力会社の変電設備を狙うマルウェアが見つかり、停電を起こされる前に阻止された。
  • Follina 脆弱性海外。Word文書を開くだけでWindowsの診断ツール経由でプログラムを動かされる脆弱性が見つかった。
  • 尼崎市 USBメモリ紛失日本。尼崎市の業務を受けた委託先の社員が、全市民の個人情報が入ったUSBメモリを持ち出して紛失した。
  • 鳴門山上病院 ランサムウェア被害日本。徳島県の鳴門山上病院がランサムウェア「LockBit」に感染し、電子カルテが使えなくなった。
  • バンダイナムコ 不正アクセス日本。バンダイナムコのグループ会社が不正アクセスを受け、ランサムウェア集団の犯行声明が出た。
  • LastPass 金庫データ流出海外。パスワード管理サービスLastPassの開発環境が侵入され、のちに利用者の暗号化された保管データも盗まれた。
  • Nomad ブリッジ 一斉引き出し海外。暗号資産のブリッジサービスNomadの欠陥が見つかると、多数の人がまねをして資金を引き出した。
  • Twilio SMSフィッシング海外。通信サービスTwilioの社員に偽のSMSが送られ、ログイン情報を盗まれて顧客データにアクセスされた。
  • Killnet 日本政府サイトへのDDoS日本。親ロシア派のハッカー集団「Killnet」が、日本の行政サイトなどにDDoS攻撃を行うと宣言し、実際にサイトが閲覧しにくくなった。
  • Optus 顧客情報流出海外。オーストラリアの通信大手Optusから、大量の顧客情報が盗まれた。
  • Uber 社内システム侵入海外。配車大手Uberの社内システムに若いハッカーが侵入し、社内チャットで侵入を宣言した。
  • メディバンク 情報流出と恐喝海外。オーストラリアの医療保険大手メディバンクから顧客情報が盗まれ、身代金を拒否すると病歴などが公開された。
  • 大阪急性期・総合医療センター日本。ランサムウェア被害で電子カルテが停止し、救急や外来の受け入れが制限された。
  • トヨタ T-Connect 鍵公開日本。トヨタのコネクティッドサービスの開発委託先が、ソースコードを誤って公開状態にし、データベースへの鍵が約5年間見られる状態だった。
  • インド全インド医科大学 ランサムウェア海外。インドを代表する病院AIIMSデリーがランサムウェア攻撃を受け、サーバーが止まって紙での診療が続いた。
  • Rackspace ホスティングExchange停止海外。クラウド事業者Rackspaceのメールサービスがランサムウェア攻撃を受け、利用企業のメールが長期間止まった。
  • ロイヤルメール 国際郵便停止海外。英国の郵便会社ロイヤルメールがランサムウェア攻撃を受け、国際郵便の発送ができなくなった。
  • 3CX サプライチェーン攻撃海外。業務用通話ソフト「3CX」の正規の署名付きインストーラーに不正なコードが仕込まれ、利用企業に配布された。
  • Barracuda メール機器 ゼロデイ海外。メールセキュリティ機器の脆弱性がゼロデイとして悪用され、中国系とされるグループに機器を乗っ取られた。
  • MOVEit 大規模データ窃取海外。ファイル転送ソフトの未知の脆弱性が犯罪集団に悪用され、世界中の組織からデータが盗まれた。
  • トヨタ 車両データ公開状態日本。子会社に管理を委託していた車両データが、クラウドの設定ミスで約10年にわたり外から見られる状態になっていた。
  • Volt Typhoon 重要インフラ潜伏海外。中国の国家支援とされるグループが、米国やグアムの重要インフラのネットワークに長く潜んでいたことが公表された。
  • エムケイシステム「社労夢」停止日本。社会保険労務士向けクラウドサービスの提供会社がランサムウェア攻撃を受け、サーバーのデータが暗号化された。
  • 名古屋港 システム停止日本。コンテナターミナルの管理システムがランサムウェアに感染し、港の搬出入が止まった。
  • Microsoft 署名鍵悪用 メール侵入海外。中国系とされる攻撃グループが、Microsoftの署名鍵を使って認証トークンを偽造し、政府機関などのメールに侵入した。
  • クロロックス 出荷停止海外。米国の日用品大手クロロックスがサイバー攻撃を受け、製品の出荷が数か月にわたり滞った。
  • NISC メールシステム 不正通信日本。政府のサイバーセキュリティの司令塔であるNISCのメール関連システムに不正な通信があり、メールデータの一部が外部に流出した可能性があると発表された。
  • シーザーズ 会員情報流出海外。米国のカジノ大手シーザーズが、ITの委託先へのソーシャルエンジニアリングをきっかけに侵入された。
  • MGMリゾーツ システム停止海外。ヘルプデスクへのなりすまし電話から侵入され、ホテルやカジノのシステムが停止した。
  • 23andMe 情報流出海外。遺伝子検査サービスで、使い回されたパスワードによって一部アカウントに侵入され、つながりのある利用者の情報まで閲覧された。
  • 大英図書館 ランサムウェア被害海外。英国の大英図書館がランサムウェア攻撃を受け、オンラインの蔵書目録などが使えなくなった。
  • Citrix Bleed海外。Citrix NetScalerの脆弱性が悪用され、ログイン済みのセッションを乗っ取られる被害が世界で相次いだ。
  • JAXA 不正アクセス日本。宇宙航空研究開発機構(JAXA)の業務ネットワークに不正アクセスがあり、Microsoft 365上の情報の一部が漏えいした。
  • LINEヤフー 情報漏えい日本。委託先企業の従業員のPCがマルウェアに感染し、共通の認証基盤を通じて旧LINEの社内システムに不正アクセスされた。
  • NTTマーケティングアクトProCX 情報持ち出し日本。コールセンター業務の元派遣社員が、約10年にわたり顧客情報を不正に持ち出していた。
  • Okta サポートシステム侵害海外。認証サービス大手Oktaのサポートシステムに侵入され、顧客がアップロードしたファイルが盗まれた。
  • HTTP/2 Rapid Reset 攻撃海外。HTTP/2の仕組みの弱点を突く新しい手口で、過去最大級のDDoS攻撃が観測された。
  • キーウスター 通信停止海外。ウクライナ最大の携帯電話会社キーウスターが攻撃を受け、携帯電話やインターネットが数日間使えなくなった。
  • Ledger Connect Kit 改ざん海外。暗号資産ウォレット企業Ledgerの開発用ライブラリが改ざんされ、使っていた複数のサービスに資産を抜き取るコードが入った。
  • Ivanti VPN ゼロデイ海外。広く使われるVPN製品Ivanti Connect Secureの複数の脆弱性が、修正前から悪用された。
  • Microsoft 幹部メール侵害海外。パスワードスプレー攻撃で、多要素認証のないテスト用アカウントが突破され、幹部のメールが閲覧された。
  • Change Healthcare海外。米医療決済の大手がランサムウェア被害を受け、全米の病院や薬局の支払い処理が止まった。
  • LockBit 摘発作戦「クロノス」海外。英米を中心とする国際的な捜査で、ランサムウェアグループLockBitの基盤が押さえられた。
  • 富士通 業務パソコン マルウェア感染日本。富士通の複数の業務パソコンでマルウェアが見つかり、個人情報や顧客情報を含むファイルが持ち出せる状態だったと発表された。
  • XZ Utils バックドア海外。広く使われる圧縮ソフトに、数年かけて信頼を得た開発者がバックドアを仕込んでいたことが見つかった。
  • HOYA システム障害日本。光学機器メーカーのHOYAでシステム障害が起き、調べるとサーバーからファイルの一部が盗まれていた。
  • Ascension 病院システム停止海外。米国の大手医療グループAscensionがランサムウェア攻撃を受け、電子カルテなどのシステムが止まった。
  • DMMビットコイン 流出事件日本。暗号資産取引所から、ビットコインが不正に流出した。同社はのちに廃業した。
  • イセトー 委託先ランサムウェア日本。自治体や企業から印刷・通知業務を受託する会社がランサムウェア攻撃を受け、サーバーやPCが暗号化された。
  • 岡山県精神科医療センター ランサムウェア被害日本。電子カルテを含む総合情報システムがランサムウェア攻撃を受けて使えなくなった。
  • Snowflake 顧客アカウント侵害海外。クラウドのデータ基盤Snowflakeを使う多くの企業のアカウントに、盗まれた認証情報で侵入された。
  • CDK Global 自動車販売店システム停止海外。北米の自動車販売店向けシステムを提供するCDK Globalがランサムウェア攻撃を受け、システムを止めた。
  • KADOKAWA・ニコニコ動画 停止日本。ランサムウェアを含む大規模なサイバー攻撃で、ニコニコ動画など多くのサービスや出版業務が止まった。
  • polyfill.io 改ざん海外。多くのウェブサイトが読み込んでいたJavaScript配信サービス「polyfill.io」のドメインが売却されたあと、不正なコードが配信された。
  • Synnovis ロンドン病院 検査停止海外。ロンドンの病院に血液検査などを提供するSynnovisがランサムウェア攻撃を受けた。
  • 東京ガス子会社 不正アクセス日本。東京ガスの子会社のネットワークに不正アクセスがあり、外部に情報を送るスパイウェアが見つかった。
  • WazirX 暗号資産流出海外。インドの暗号資産取引所WazirXの、複数の署名が必要なウォレットから暗号資産が不正に引き出された。
  • 関通 物流システム停止日本。物流・倉庫業務を受託する関通のサーバーがランサムウェアに感染し、発送業務が止まった。
  • ロンドン交通局 サイバー攻撃海外。ロンドン交通局(TfL)がサイバー攻撃を受け、社内システムや一部のオンラインサービスが止まった。
  • カシオ計算機 ランサムウェア被害日本。カシオ計算機のサーバーがランサムウェア攻撃を受け、システム障害が起きた。
  • インターネット・アーカイブ 侵害海外。ウェブの記録を保存するインターネット・アーカイブで利用者の認証データベースが盗まれ、同じころDDoS攻撃も受けた。
  • Salt Typhoon 米通信会社侵入海外。中国系とされるグループが、AT&TやVerizonなど米国の大手通信会社のネットワークに侵入していたことが報じられた。
  • 大手銀行ネットバンキング DDoS攻撃日本。年末から年始にかけて、大手銀行などのネットバンキングがDDoS攻撃とみられる大量の通信でつながりにくくなった。
  • 日本航空 DDoS攻撃日本。年末の繁忙期に、日本航空のネットワークが大量の通信を送りつけるDDoS攻撃を受け、システム障害が起きた。
  • PowerSchool 学校データ流出海外。北米の学校で使われる校務システムPowerSchoolのサポート用ポータルに、盗まれた認証情報で侵入された。
  • 快活CLUB 不正アクセス日本。ネットカフェ「快活CLUB」を運営する会社のサーバーに不正アクセスがあり、会員情報が漏えいした可能性があると発表された。
  • サンリオエンターテイメント ランサムウェア被害日本。サンリオピューロランドを運営する会社がランサムウェア攻撃を受け、オンライン予約やチケット販売が止まった。
  • Bybit 暗号資産流出海外。暗号資産取引所Bybitから、史上最大級となる約15億ドル相当の暗号資産が盗まれた。
  • NTTコミュニケーションズ 不正アクセス日本。NTTコミュニケーションズの社内システムに不正アクセスがあり、法人顧客の情報が流出した可能性があると発表された。
  • 日鉄ソリューションズ ゼロデイ攻撃日本。システム会社の日鉄ソリューションズのネットワーク機器がゼロデイ攻撃を受け、社内サーバーに不正アクセスされた。
  • 証券口座 乗っ取り多発日本。証券会社を装う偽サイトなどでIDとパスワードが盗まれ、多数の証券口座が乗っ取られた。
  • tj-actions 改ざん海外。GitHubの自動化で広く使われる「tj-actions/changed-files」が改ざんされ、実行するとビルドの秘密情報を記録に書き出すようにされた。
  • トキハグループ ランサムウェア被害日本。大分県の百貨店トキハのグループ会社で、複数のサーバーがランサムウェアで暗号化された。
  • 英Co-op 会員情報流出海外。英国の生活協同組合グループCo-opがサイバー攻撃を受け、ITシステムを止めた。
  • IIJ メールサービス 不正アクセス日本。IIJの法人向けメールサービスに不正アクセスがあり、メールアカウント情報などが漏えいした。
  • 近鉄エクスプレス システム障害日本。国際物流大手の近鉄エクスプレスの基幹システムで大規模なサーバー障害が起き、原因はランサムウェアと発表された。
  • マークス&スペンサー オンライン販売停止海外。英国の小売大手マークス&スペンサーがサイバー攻撃を受け、オンライン注文を長く止めた。
  • SKテレコム USIM情報流出海外。韓国最大の携帯電話会社SKテレコムのシステムにマルウェアが仕込まれ、SIMカード関連の情報が流出した。
  • 損保ジャパン 不正アクセス日本。損害保険ジャパンの社内ウェブシステムに、外部から不正アクセスがあった。
  • 東海大学 ランサムウェア被害日本。東海大学の複数のキャンパスでランサムウェアによるサイバー攻撃が起き、法人ネットワークを遮断した。
  • Coinbase 内部協力者による情報流出海外。暗号資産取引所Coinbaseで、海外のサポート担当者が犯罪者に買収され、顧客データを持ち出した。
  • カンタス航空 顧客情報流出海外。オーストラリアのカンタス航空で、コールセンターが使う外部の顧客対応システムに不正アクセスがあった。
  • SharePoint「ToolShell」海外。企業が自分で運用するSharePoint Serverの脆弱性が、修正前から世界中で悪用された。
  • ハウステンボス 不正アクセス日本。テーマパークのハウステンボスで、業務管理システムなどのサーバー内のファイルが突然暗号化された。
  • ネバダ州政府 システム停止海外。米ネバダ州の行政システムがサイバー攻撃を受け、州の事務所が閉まり、ウェブサイトや電話も止まった。
  • Salesloft Drift 連携トークン窃取海外。営業支援ツール「Salesloft Drift」の連携用トークンが盗まれ、多くの企業のSalesforceのデータが抜き取られた。
  • Aisuru ボットネット 記録的DDoS海外。世界中の乗っ取られた機器でできたボットネット「Aisuru」が、過去最大級のDDoS攻撃を繰り返した。
  • アサヒグループ システム障害日本。ランサムウェア攻撃で受注・出荷のシステムが止まり、ビールなどの出荷に大きな影響が出た。
  • 欧州空港 チェックイン障害海外。航空会社が共同で使うチェックインシステム「MUSE」がランサムウェア攻撃を受けた。
  • ジャガー・ランドローバー 生産停止海外。英国の自動車メーカー、ジャガー・ランドローバーがサイバー攻撃を受け、工場の生産が止まった。
  • 日本経済新聞社 Slack 不正ログイン日本。社員の私物パソコンがウイルスに感染して業務チャット「Slack」の認証情報が流出し、そのアカウントに不正ログインされた。
  • npm 人気パッケージ乗っ取り海外。開発者向けの人気パッケージ「chalk」「debug」などの管理者アカウントが乗っ取られ、不正なコードを含む版が公開された。
  • Shai-Hulud ワーム海外。npmのパッケージに感染して自ら広がる「Shai-Hulud」ワームが見つかった。
  • アスクル 受注・出荷停止日本。ランサムウェア感染により、ASKUL・ソロエルアリーナ・LOHACOの受注と出荷が止まった。
  • F5 ソースコード窃取海外。ネットワーク機器大手F5の開発環境に国家系とされる攻撃者が長く潜み、製品のソースコードなどが盗まれた。
  • クーパン 顧客情報流出海外。韓国の通販大手クーパンで、約3,370万件の顧客アカウント情報が流出していたことが分かった。
  • ポーランド電力網 ワイパー攻撃海外。ポーランドの発電所や再生可能エネルギーの管理システムが、データを消すマルウェア(ワイパー)で攻撃された。
  • TOKAIコミュニケーションズ メールサービス不正アクセス日本。法人向けメールサービスで迷惑メールの隔離を担うサーバー機器が、未発見の脆弱性を突かれて不正アクセスを受けた。
  • 穴吹興産グループ ランサムウェア被害日本。不動産大手の穴吹興産グループがランサムウェア攻撃を受け、のちにリークサイトに関連情報が載った。
  • 村田製作所 不正アクセス日本。電子部品大手の村田製作所で、社内の情報共有システムに不正アクセスがあった。
  • マイナビ クラウドサービス 不正アクセス日本。マイナビが業務で使う外部のクラウドサービスに不正アクセスがあり、利用者や取引先の情報が流出した可能性があると発表された。
  • Odido 顧客情報流出海外。オランダの通信会社Odidoの顧客対応システムに不正アクセスがあった。
  • ハズブロ システム停止海外。米国の玩具大手ハズブロでネットワークへの不正アクセスが見つかり、一部のシステムを止めた。
  • Stryker 端末一斉消去海外。米国の医療機器大手Strykerで、社員のパソコンやスマートフォンが遠隔操作で一斉に初期化された。
  • Trivy などのサプライチェーン攻撃海外。脆弱性スキャナー「Trivy」やCheckmarxの自動化ツールなどが改ざんされ、認証情報を盗むコードが配られた。
  • はてな なりすまし送金詐欺日本。ビジネスチャット上で役職員を装った第三者から送金指示があり、従業員が外部の口座へ送金してしまった。
  • Canvas 学習管理システム侵害海外。世界の学校で使われる学習管理システム「Canvas」から大量のデータが盗まれ、ログイン画面が脅迫文に書き換えられた。
  • Eストアー「ショップサーブ」不正アクセス日本。ネットショップ構築サービス「ショップサーブ」のサーバーで脆弱性が悪用され、不正なプログラムで購入者情報が外部に送られていた。
  • Foxconn 北米工場 サイバー攻撃海外。電子機器の受託製造大手Foxconnの、北米の一部工場がサイバー攻撃を受けた。
  • Instagram AIサポート悪用海外。MetaのAIサポートがだまされ、他人のInstagramアカウントのパスワード再設定用リンクが攻撃者に送られた。
  • 九州大学 研究室端末 ランサムウェア感染日本。九州大学の研究室の端末が不正アクセスを受け、ランサムウェアに感染したとみられると発表された。
  • アフラック生命保険 不正アクセス日本。アフラック生命保険のシステムに、通常の利用と同じ形で大量のデータ照会が行われ、顧客情報が抜き取られた。
  • デジタル庁 GSS 不正アクセス日本。デジタル庁が運用する政府共通の業務基盤(GSS)に、VPN機器の脆弱性を突いた侵入があった。
  • Klue 連携トークン窃取海外。市場調査サービスKlueに、2022年に発行されたまま放置されていた認証情報で侵入された。
  • ムラウチドットコム 不正アクセス日本。通販サイトのムラウチドットコムで、ウェブシステムの脆弱性を突いた不正アクセスがあり、顧客情報が持ち出された。
  • ニチレイ 低温物流停止日本。食品大手ニチレイのサーバーがサイバー攻撃を受け、システムを遮断したことで冷蔵倉庫の入出庫や冷凍食品の出荷が止まった。
  • ボストン・サイエンティフィック 出荷停止海外。米国の医療機器大手ボストン・サイエンティフィックのネットワークに侵入され、受注や出荷のシステムが止まった。
  • 両毛システムズ ランサムウェア被害日本。自治体や企業向けのシステムを手がける両毛システムズが、ランサムウェアによる攻撃を受けた。
  • さくらインターネット 不正アクセス日本。レンタルサーバー事業者のさくらインターネットで管理環境を経由した侵入があり、一部のサーバーにマルウェアが置かれた。
  • イエローハット 作業予約システム 不正アクセス日本。カー用品店イエローハットのウェブ作業予約システムに不正アクセスがあった。
  • Gyazo 不正アクセス日本。画像共有サービス「Gyazo」の画像アップロードサーバーの脆弱性が悪用され、システム上で不正なコマンドが実行された。
  • IDScan.net 運転免許証データ流出海外。本人確認サービスIDScan.netのクラウドから盗まれたとみられる運転免許証の画像が、闇サイトで検索・販売されていた。
  • 京王グループ ランサムウェア被害日本。京王電鉄のグループのサーバーがランサムウェア攻撃を受け、一部グループ会社の営業システムが止まった。
  • ローソンID 不正アクセス日本。「ローソンID」とアプリ予約のシステムに、外部から不正アクセスがあった。
  • 佐川急便 お荷物問い合わせサービス 不正アクセス日本。佐川急便のWebサイト「お荷物問い合わせサービス」が第三者の不正アクセスを受け、送り状などの個人情報が流出した可能性が公表された。
  • セイコーマート アプリ会員 不正アクセス日本。コンビニ「セイコーマート」のアプリの会員サーバーに不正アクセスがあった。
  • タイムズカー 不正アクセス日本。カーシェア「タイムズカー」のウェブシステムに不正アクセスがあり、会員情報が第三者に取得された。
  • IDCFクラウド ランサムウェア被害日本。クラウド事業者IDCフロンティアの「IDCFクラウド」で、ランサムウェア攻撃による大規模な障害が起きた。
  • お名前.com デスクトップクラウド 不正アクセス日本。GMOインターネットのFX自動売買専用サーバー「お名前.com デスクトップクラウド」が不正アクセスを受け、サーバー内に保存されていた取引口座のログイン情報が流出した可能性が公表された。
  • PHPの緊急脆弱性 php2shell海外。Webサイトを動かす言語PHPに、ログインなしで外からサーバーを操れる2件の脆弱性が見つかり、緊急の修正版が公開された。

数値は各社・各機関の公表や報道に基づく。「とされる」は広く引用される推計値。

← TOP / トップへ戻る

MOVIES / 動画

MOVIES

イヴレスマンと、データを狙う敵たちの動画。サイバー攻撃の手口を、映像で確かめよう。

09 MOVIES

CONTACT / お問い合わせ

あなたの情報も、危機に陥ってる?

ネットワーク機器の導入から、セキュリティの相談、社員研修まで。IVRESSが、あなたの会社の“守り”を一緒に考えます。会社の方も、個人の方も、どんな小さなことでも大丈夫です。

  • UTM(統合脅威管理)の導入・運用
  • ネットワーク構築・コンサルティング
  • 情報セキュリティコンサルティング
  • SOC支援(監視・運用)
  • セキュリティ研修
  • 相談は無料
  • 返事はメールで 2営業日以内
  • しつこい売り込みはしません
CONTACT FORMIVRESSへのご相談
SECURITY CHECK / 先にチェックしてみる?2分でわかる、キミの弱点ジリタンの質問に答えると、結果をこのフォームに引き継げるよ →

    どなたからのご相談?必須
    お返事の方法必須
    ご相談の内容いくつでも